django框架CSRF防护原理与用法分析
本文实例讲述了django框架CSRF防护。分享给大家供大家参考,具体如下:
CSRF防护
一、什么是CSRF?
CSRF: Cross-site request forgery,跨站请求伪造
用户登录了正常的网站A, 然后再访问某恶意网站,该恶意网站上有一个指向网站A的链接,那么当用户点击该链接时,则恶意网站能成功向网站A发起一次请求,实际这个请求并不是用户想发的,而是伪造的,而网站A并不知道。
攻击者利用了你的身份,以你的名义发送恶意请求,比如:以你名义发送邮件,发消息,盗取你的账号,甚至于购买商品,虚拟货币转账等。
如果想防止CSRF,首先是重要的信息传递都采用POST方式而不是GET方式,接下来就说POST请求的攻击方式以及在Django中的避免
二、CSRF攻击演示
步骤1:登录成功后进入发帖界面,进行发帖(使用post请求发帖,测试时先关闭csrf中间件)
步骤2:限制登录成功后才能发帖
- 可通过session保存登录成功的用户名
- 判断session中是否有保存用户名,有才允许发帖
步骤3:CSRF攻击演示
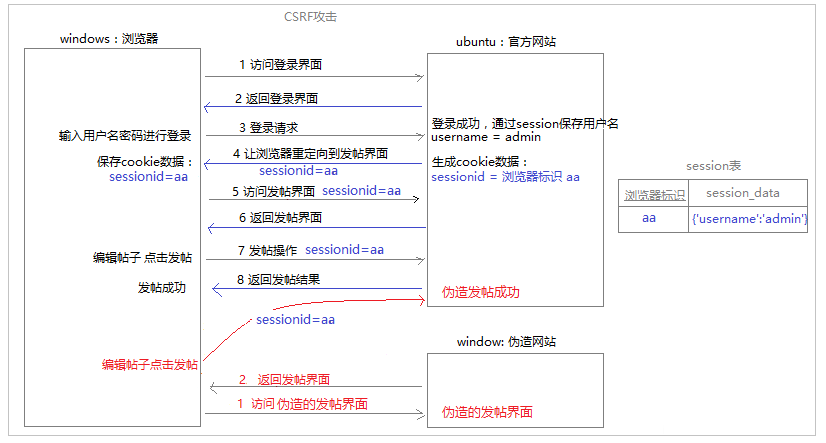
三、CSRF防护
重要信息如金额、积分等的获取,采用POST请求
开启CSRF中间件(默认就是开启的)
# 项目下的setting.py
MIDDLEWARE_CLASSES = (
  ...
  # 开启csrf中间件(默认是开启的)
  'django.middleware.csrf.CsrfViewMiddleware',
  ...
)
表单post提交数据时加上 {% csrf_token %} 标签
四、防御原理【了解】
- 服务器在渲染模板文件时,会在html页面中生成一个名字叫做 csrfmiddlewaretoken 的隐藏域。
- 服务器会让浏览器保存一个名字为 csrftoken 的cookie信息
- post提交数据时,两个值都会发给服务器,服务器进行比对,如果一样,则csrf验证通过,否则提示403 Forbidden
希望本文所述对大家基于Django框架的Python程序设计有所帮助。